

Come fare la valutazione rischi ISO 27001
Guida pratica per comprendere e applicare i criteri di valutazione dei rischi nella tua azienda

Proteggi la tua azienda: come valutare i rischi secondo la ISO 27001:2024
In un contesto in cui la sicurezza delle informazioni è sempre più centrale, valutare correttamente i rischi informatici non è più una scelta, ma una necessità. In base alla Norma ISO 27001:2024, aggiornamento dello standard internazionale per i sistemi di gestione della sicurezza delle informazioni (SGSI), il rischio dipende dalla probabilità che si verifichi un evento negativo e dal valore economico che l’azienda riconosce all’informazione esposta all’evento.
Ma come si valutano concretamente i rischi secondo la ISO 27001:2024? E perché la valutazione dei rischi è fondamentale?
La valutazione dei rischi è il cuore della ISO 27001. La identificazione e valutazione del rischio in relazione a ciascuna tipologia di informazioni trattate dall’azienda, ci consente di:
- Identificare le vulnerabilità dell’organizzazione
- Comprendere le minacce che possono compromettere riservatezza, integrità e disponibilità delle informazioni
- Stabilire le priorità di intervento
- Definire controlli adeguati per ridurre i rischi a livelli accettabili
Una corretta analisi del rischio ISO 27001 permette quindi di prendere decisioni informate, riducendo l’impatto potenziale di incidenti e violazioni.
Come valutare i rischi secondo la ISO 27001:2024 – I passaggi chiave
- Definizione del contesto
Il primo passo consiste nell’analizzare il contesto interno ed esterno in cui opera l’organizzazione. È essenziale comprendere:
- Chi sono le parti interessate (clienti, fornitori, autorità)
- Quali sono i requisiti legali e normativi
- Quali asset informativi devono essere protetti
- Identificazione dei rischi
In questa fase si individuano:
- Gli asset (informazioni, infrastrutture, processi)
- Le minacce (cyberattacchi, errori umani, eventi naturali)
- Le vulnerabilità (sistemi non aggiornati, mancanza di formazione, ecc.)
- Analisi e valutazione dei rischi
Una volta identificati, i rischi vengono analizzati per determinarne l’entità R = P x C, dove:
- P = indica la Probabilità che un determinato evento negativo accada (es: perdita della riservatezza)
- C = indica il peso delle Conseguenze che l’organizzazione è costretta a subire a seguito del verificarsi dell’evento negativo (risarcimenti del cliente, danno di immagine, paralisi operativa, etc.)
Questo porta a una stima del livello di rischio, che sarà confrontato con i criteri di accettazione definiti dall’organizzazione.
- Trattamento del rischio
Dopo la valutazione, si stabiliscono le misure per trattare i rischi:
- Eliminazione del rischio
- Mitigazione con controlli (tecnologici, procedurali)
- Trasferimento (ad esempio con assicurazioni)
- Accettazione (se il rischio è considerato tollerabile)
Ogni scelta deve essere documentata e giustificata nel Piano di trattamento dei rischi.
- Monitoraggio e riesame
Il processo non si conclude con l’attuazione dei controlli. È necessario monitorare continuamente i rischi e aggiornare l’analisi quando cambiano i contesti, le minacce o gli asset.
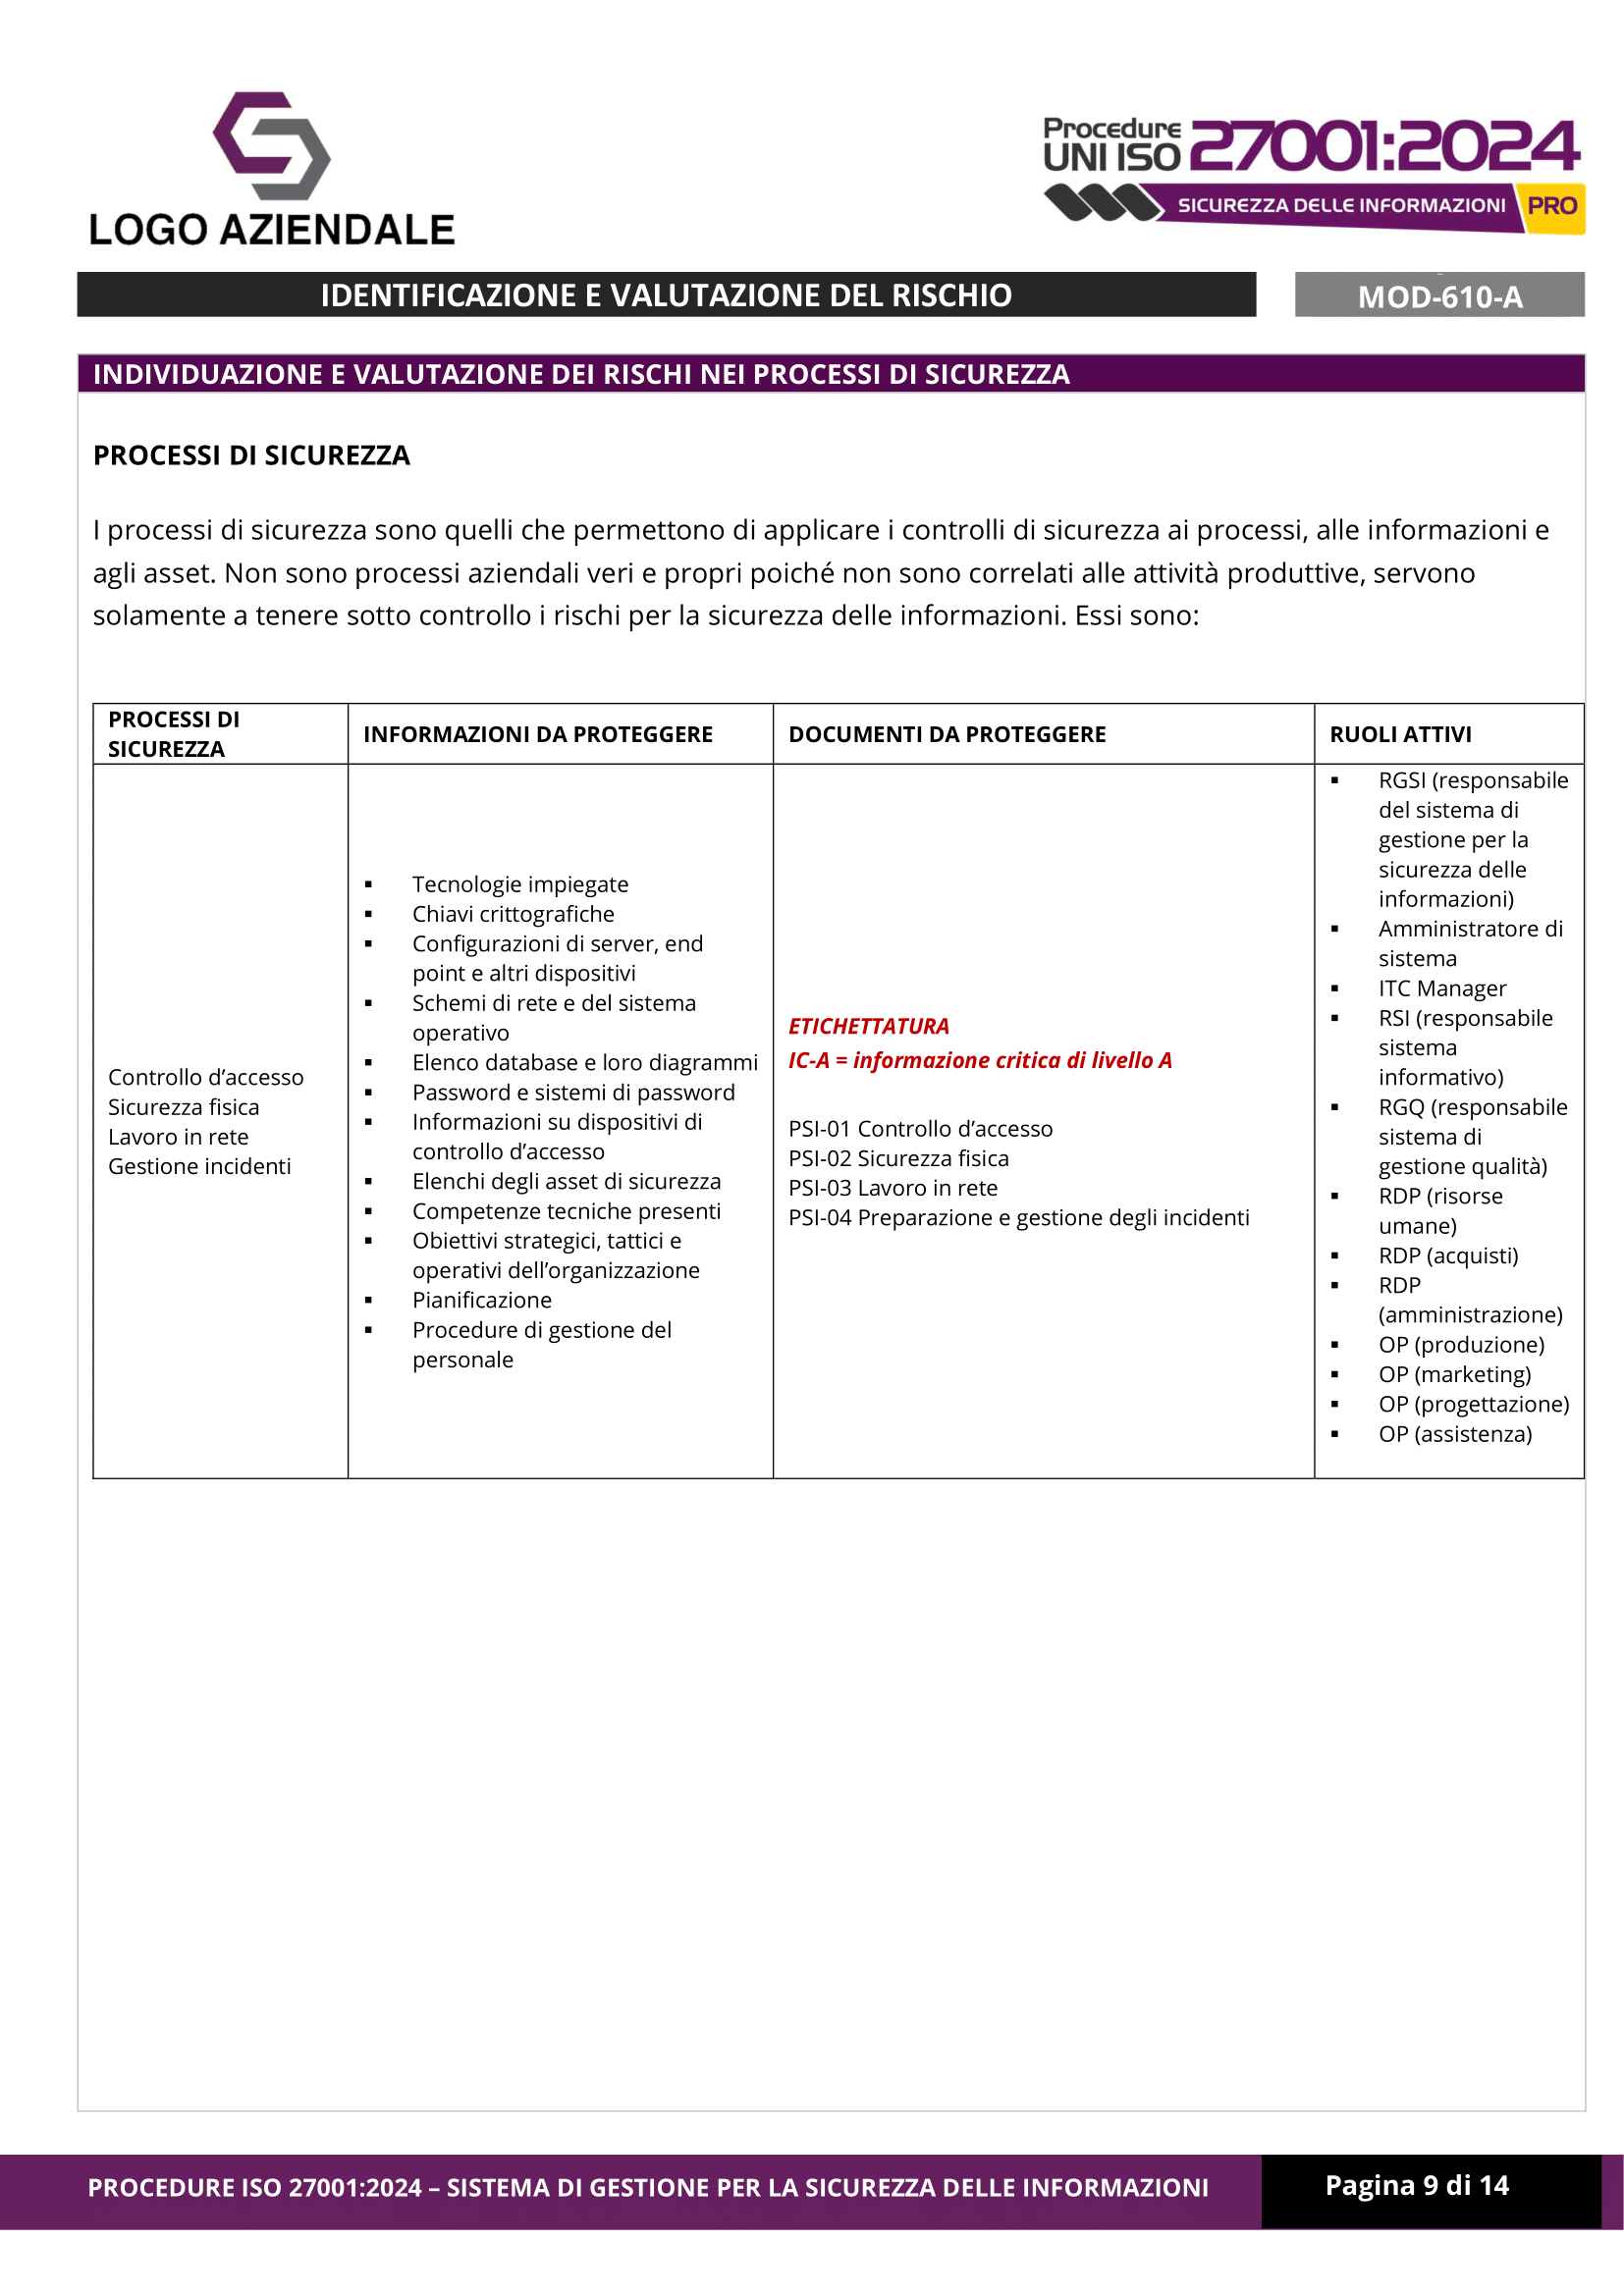
I processi dell’organizzazione, da esaminare per ricercare eventuali pericoli, sono divisi in: Processi gestionali che riguardano l’intero sistema, ed i Processi di sicurezza che disciplinano specifici controlli di sicurezza previsti dall’Annex A della Norma.
Ai fine della valutazione del rischio che grava sulle informazioni a seconda della loro criticità gli stessi processi saranno distinti in “processi primari” e “processi di supporto”.
Trasformare il rischio in un’opportunità
Applicare correttamente la valutazione dei rischi secondo la ISO 27001:2024 significa proteggere non solo le informazioni, ma anche la continuità operativa, la reputazione e la fiducia dei clienti.
Investire in una gestione strutturata del rischio non è un costo, ma un elemento strategico che può fare la differenza nel lungo periodo.
Vuoi implementare un sistema conforme alla ISO 27001:2024?
Affidati a Winple – azienda esperta in sistemi di gestione – ed inizia ora a personalizzare il tuo Sistema di Gestione della Sicurezza delle Informazioni (SGSI).

Kit Documentale Sistema di Gestione per la Sicurezza delle Informazioni ISO/IEC 27001:2024
Kit documentale completo per sistemi di gestione per la sicurezza delle informazioni.
Contiene manuale, procedure gestionali e di sicurezza, check list, modulistica, applicazioni gestionali, piano di sicurezza, controlli di sicurezza ANNEX-A
- Documenti completamente modificabili
- Aggiornato all’ultima revisione normativa
- Adatto alle aziende, ai consulenti ed alla P.A